28. September 2026
Der digitale Fussabdruck als Einfallstor
Phishing wird immer persönlicher. Unser digitaler Fussabdruck liefert Angreifern den Kontext für gezielte und psychologisch wirksame Täuschungen. Wie lassen sich solche Angriffe erkennen und ihnen vorbeugen?
von Jill Wick
Donnerstagnachmittag, kurz vor 16 Uhr: Die neue Mitarbeiterin der Buchhaltung erhält eine persönlich an sie adressierte E-Mail vom Geschäftsführer. Er befinde sich auf einer Konferenz in Singapur und sie müsse dringend eine Zahlung ausführen. Aus seinem LinkedIn-Post vom Morgen weiss sie, dass er tatsächlich auf der Konferenz ist. Die Angreifer nutzen genau dieses Detail gezielt aus.
Klassische Phishing-Regeln greifen zu kurz
Lange liessen sich Phishing-Mails anhand typischer Merkmale erkennen: Eine unpersönliche Anrede in Kombination mit einem verdächtigen Link. Unser Konto sei gesperrt, obwohl wir gar kein Konto bei der „Bank“ haben, die als Absender angegeben ist. Wir haben gelernt, auf solche Auffälligkeiten zu achten: schlechte Grammatik, ein fremder Absender oder Details, die nicht zusammenpassen.
Diese Faustregeln reichen heute jedoch nicht mehr aus. Bereits in seinem Bericht für das zweite Halbjahr 2024 wies das Bundesamt für Cybersicherheit (BACS) darauf hin, dass Angriffe in Form aufwendiger gestalteter Phishing-Mails zunehmen, die gezielt auf den schweizerischen Kontext und ausgewählte Personengruppen zugeschnitten sind. Generative KI erleichtert es zusätzlich, Sprache, Tonalität und Szenario an eine Zielperson anzupassen.
Personalisierte Angriffe hebeln unsere psychologische Abwehr aus
Personalisierte Angriffe nutzen nicht nur technische Schwachstellen, sondern vor allem menschliche Entscheidungsmechanismen. Entscheidungen werden nicht rational gefällt, sondern durch viele Faktoren beeinflusst:
- Heuristiken: Einfache Faustregeln, mit denen wir schnell entscheiden, ohne alle Informationen zu prüfen.
- Kognitive Verzerrungen: Systematische Denkfehler, die zu unbewussten Fehlentscheidungen führen.
- Emotionen: Aktuelle Gefühle und emotionale Befindlichkeiten, die den wahrgenommenen Wert von Optionen verändern.
- Entscheidungsarchitektur: Die Art, wie Wahlmöglichkeiten präsentiert werden (Nudging), beeinflusst unsere Entscheidung.
Hinzu kommen weitere Mechanismen und Effekte, die unsere Wahrnehmung und unser Verhalten beeinflussen:
- Halo-Effekt: Ein einzelnes Merkmal, wie im obigen Beispiel der Konferenzort Singapur, kann unsere Einschätzung der gesamten Situation beeinflussen. Stimmt dieses Detail, erscheint uns auch der Rest der Nachricht glaubwürdig. Dieser Mechanismus funktioniert auch bei Merkmalen, die Autorität ausstrahlen, wie beispielsweise Arztkittel, Uniformen, Behördennamen oder die Position eines Geschäftsführers. Ebenso wirkt er bei Personen, die Arbeitskleidung tragen und eine Leiter bei sich führen – ihnen halten wir bereitwillig die Tür zum Eingang auf.
- Wahrnehmung: Menschen überschätzen oftmals ihre Wahrnehmungsfähigkeiten, was Experimente belegen. In einem bekannten Experiment zur Unaufmerksamkeitsblindheit sollten Versuchspersonen die Pässe beim Basketball zählen und übersahen dabei den Gorilla, der mitten durchs Bild spazierte. Wer auf eine Aufgabe fokussiert ist, wird für das Unerwartete blind. Eine personalisierte Zahlungsaufforderung lenkt die gesamte Aufmerksamkeit auf die Erfüllung der Aufgabe, die Zahlung auszuführen, und weg von Auffälligkeiten wie etwa einer leicht abweichenden Domain oder einem unstimmigen Tonfall.
- Emotionales Hijacking: Starke Emotionen überlagern das rationale Denken. Ausgelöst wird dieser Effekt durch einen plötzlichen, intensiven und emotionalen Reiz. Betrüger nutzen dies gezielt, etwa mit einem Schockanruf, bei dem sich angeblich die Tochter in einer Notlage befindet. Oder es wird Druck ausgeübt, indem in einer E-Mail steht, dass das Konto gesperrt wird, wenn man nicht sofort reagiert. Massgeschneiderte Angriffe waren früher teuer, die Recherche aufwendig und der Zeitbedarf gross. Das hat sich mittlerweile geändert, denn unsere digitalen Spuren verraten unsere Namen, Funktionen, Beziehungen und Kontaktdaten.
Sobald Sprachmodelle mit genügend Informationen gefüttert worden sind, helfen sie beim Finden von passenden Angriffsszenarien. Was früher als gezieltes „Spear Phishing“ galt, ist heute flächendeckend möglich. Der Kontext, der einen Angriff glaubwürdig macht, ist nun für die breite Masse zugänglich. Doch wie kommen Betrüger an all diese Daten?
Ein getrackter Tag in einem Leben von Erin Smith
Erin macht sich auf zu ihrer abendlichen Joggingrunde und hat dafür die Strava-App aktiviert. Gewissenhaft blendet sie den Anfang und das Ende ihrer Route aus.
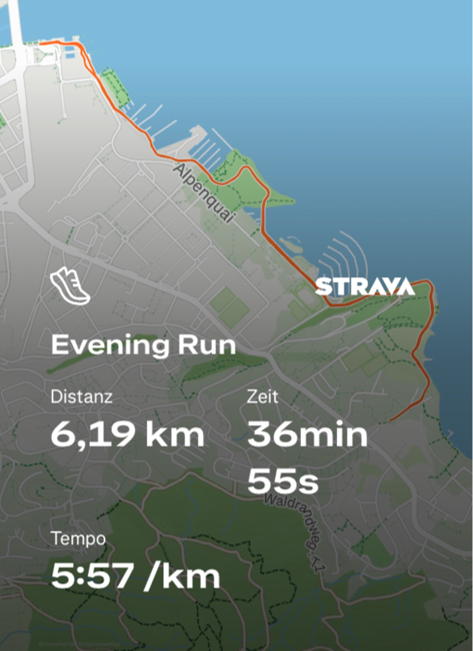
Sie erscheint jedoch mit Profilfoto auf der Bestenliste ihres Segments. Mittags teilt sie ein Foto in der Familien-WhatsApp-Gruppe – mit GPS- und Zeitstempel. Abends verrät Spotify mit der Playlist „Sad Covers” ihre Stimmung. Hinzu kommt eine alte E-Mail-Passwort-Kombination aus einem Leak, die im Darknet zum Verkauf stehet.
Vom Datenpunkt zum Angriffsplan
Für sich allein betrachtet sind diese Informationen nicht gefährlich. Kombiniert liefern diese Daten jedoch die Grundlage für einen Phishing-Angriff, der genau zu Erin passt. Jeder Baustein bedient einen anderen psychologischen Hebel:
- Aus der Bestenliste von Strava und dem Foto wissen die Angreifer, dass sie gerne joggt. Sie verschicken eine SMS „Ihr Strava-Konto wurde gesperrt“ und lösen damit bei Erin eine emotionale Reaktion aus (Halo-Effekt, Emotional Hijacking).
- Der aus dem Datenleak gewonnene Name und die Telefonnummer werden als zweistufiges Paket-Phishing (VBS, 2025/2) eingesetzt. Auf eine gefälschte Seite erfolgt ein Anruf, der sich genau auf diese Details bezieht und deshalb glaubwürdig wirkt. Erin wird dazu veranlasst, ihren MFA-Code preiszugeben (Wahrnehmungstäuschung).
- Weil Nachricht und Anruf zu ihrem Alltag passen, reagiert ihr Bauchgefühl nicht und die Regel „wirkt fremd, also Vorsicht“ wirkt bei ihr nicht (Entscheidungspsychologie, Wahrnehmung).
Angriffe erkennen und vorbeugen
Wer seine eigenen Schwächen kennt, kann die Angriffsfläche für Phishing verkleinern:
- Digitale Selbstwahrnehmung: Wie wir uns im Umgang mit unserem Umfeld verhalten und wo unsere digitalen Schwachstellen liegen, ist entscheidend. Sind wir beispielsweise anfällig für Autorität oder neigen wir eher zu Hektik?
- Plausibilitäts-Check: Dass der Geschäftsführer ausgerechnet mich um eine dringende Zahlung bittet, ist ungewöhnlich und verdient eine kritische Prüfung. Warum verlangt meine Bank jetzt plötzlich einen MFA-Code per Telefon?
- Protokolle entwickeln: Für kritische Situationen helfen einfache, konsequente Regeln – etwa Links nicht ungeprüft öffnen oder ungewöhnliche Zahlungsaufforderungen über einen zweiten Kanal verifizieren.
Wer die eigenen Reaktionen auf Hektik oder Druck erkennt, gewinnt die entscheidende Sekunde, um wieder rational zu denken. Die eigene Angriffsfläche zu kennen bildet dabei die erste Verteidigungslinie.
Quellenangaben:
-
Amygdala Hijack: Contemporary Insights into Causes, Correlates and Consequences. (2024, 29. Juli). African Journal of Health, Nursing and Midwifery (AJHNM). https://abjournals.org/ajhnm/papers/volume-7/issue-3/amygdala-hijack-contemporary-insights-into-causes-correlates-and-consequences/
-
Drigas, A. S., & Papoutsi, C. (2018). A new layered model on emotional intelligence. Behavioral Sciences, 8(5), 45. https://doi.org/10.3390/bs8050045
-
Simons, D. (2010a). Monkeying around with the gorillas in our midst: Familiarity with an inattentional-blindness task does not improve the detection of unexpected events. i-Perception, 1, 3–6. https://doi.org/10.1068/i0386
-
Simons, D. (2010b, 28. April). The monkey business illusion [Video]. YouTube. https://www.youtube.com/watch?v=IGQmdoK_ZfY
-
Tversky, A., & Kahneman, D. (1974). Judgment under uncertainty: Heuristics and biases. Science, 185(4157), 1124–1131. https://doi.org/10.1126/science.185.4157.1124
Autorin: Jill Wick
Kommentare
0 Kommentare
Danke für Ihren Kommentar, wir prüfen dies gerne.