21. September 2026
Multirail Fraud: Warum Banken Betrug nicht mehr alleine bekämpfen können
Instant Payments, Künstliche Intelligenz und Fraud-as-a-Service verändern den Zahlungsbetrug grundlegend. Während Betrüger ihre Angriffe längst kanalübergreifend planen, arbeiten viele Schutzmechanismen noch innerhalb einzelner Zahlungssysteme. Der Artikel zeigt, warum Multirail Fraud zu einer der grössten Herausforderungen im modernen Zahlungsverkehr wird und wo der Schweizer Finanzplatz heute steht.
Betrug auf dem Vormarsch – was die neuesten Zahlen bedeuten
Die aktuellen Berichte zur Zahlungskriminalität zeichnen ein alarmierendes Bild: Betrug nimmt weltweit zu und auch Europa ist davon nicht verschont.
Grossbritannien: Schäden in der Höhe von £ 1.28 Milliarden
Laut dem UK Annual Fraud Report 2026 von UK Finance beliefen sich die Betrugsverluste in Grossbritannien auf 1.28 Milliarden Pfund bei rund 4.1 Millionen erfassten Fällen (vgl. Abbildung 1).
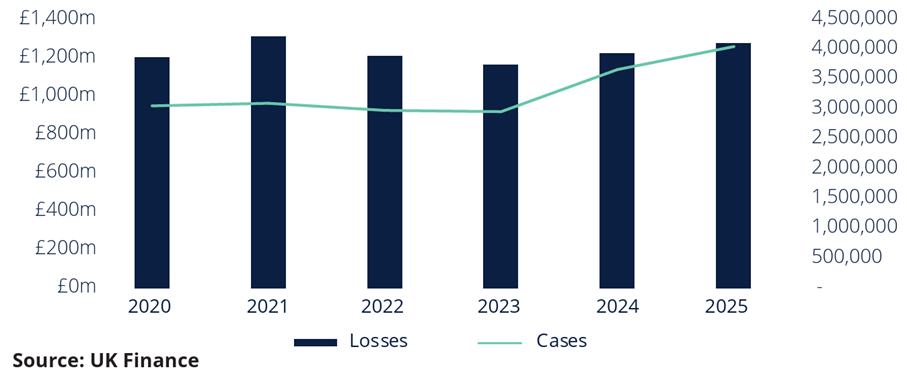
Abbildung 1: Gesamtzahl der Betrugsfälle und Schadenssumme (in Millionen Pfund; Quelle: UK Finance)
Besonders auffällig ist die Entwicklung bei den verschiedenen Betrugsarten: Während klassischer Zahlungsbetrug – bei dem Kriminelle ohne Wissen des Opfers handeln, etwa mit gestohlenen Karten oder gehackten Zugangsdaten – zunimmt, geht sogenannter APP-Betrug (Authorised Push Payment Fraud) leicht zurück. Beim APP-Betrug werden Opfer durch Täuschung dazu gebracht, Zahlungen selbst auszulösen. Ein Grund für den Rückgang dürfte die Verschärfung der Erstattungspflichten in UK sein. Nach den jüngsten verfügbaren Daten wurden im Rahmen des freiwilligen APP-Code etwas mehr als 59% der in den erfassten Fällen entstandenen Verluste an die Opfer zurückerstattet.
Europa: +17 % im Jahresvergleich
Die Europäische Bankenaufsichtsbehörde (EBA) meldet in ihrem Report on Payment Fraud 2025 für den Europäischen Wirtschaftsraum Betrugsverluste in der Höhe von EUR 4.2 Milliarden (+17 % gegenüber dem Vorjahr). Die grössten Schadensposten entfallen auf Überweisungen mit EUR 2.5 Milliarden (+16 %) und Kartenzahlungen mit EUR 1.3 Milliarden (+29 %).
Knapp drei Viertel (74 %) des Schadensvolumens bei Kreditüberweisungen entfällt auf Fälle, in denen der Zahler manipuliert wird („manipulation of the payer“ bzw. APP-Betrug). Opfer werden dabei durch Social Engineering dazu gebracht, die Zahlung selbst auszulösen. Bei Kartenzahlungen hingegen handeln Betrüger meist direkt, beispielsweise mit gestohlenen Zugangsdaten oder Karten.
Schweiz: Anstieg, aber Statistiken sehr rudimentär
Auch die Schweiz ist von dieser Entwicklung betroffen, wie der Jahresbericht 2025 des Bundesamts für Cybersicherheit (BACS) zeigt. Im Jahr 2025 gingen beim BACS insgesamt 64’733 freiwillige Meldungen zu Cybervorfällen ein, rund 3 Prozent mehr als im Vorjahr. Betrugsversuche stellten dabei mit Abstand die häufigste Kategorie dar. Rund 90 Prozent der Meldungen stammten aus der Bevölkerung, während 10 Prozent von Unternehmen, Vereinen und Behörden eingereicht wurden. Auffällig ist zudem der zunehmende Einsatz künstlicher Intelligenz durch Cyberkriminelle, um Betrugsversuche realistischer und überzeugender zu gestalten.
Generell ist aber von einer erheblichen Dunkelziffer auszugehen. Je nach Betrugsart schätzen Expert:innen drei- bis zehnmal mehr Fälle, als offiziell gemeldet werden. Bei Betrugsformen wie Romance Scams dürfte sie sogar noch höher liegen.
Scams münden häufig in den am häufigsten gemeldeten APP-Betrug, bei dem Kontoinhaber manipuliert werden, betrügerische Zahlungen selbst auszulösen. Diese werden oft gefolgt von sogenannten Recovery Scams, bei denen Opfer ein zweites Mal zur Kasse gebeten werden, unter dem Vorwand, ihnen bei der Rückforderung zu helfen.
Die zweitgrösste Kategorie ist Phishing kombiniert mit Account Takeovers (ATOs). Besonders gefährlich ist dabei Real-Time-Phishing, bei dem Angreifer gestohlene Zugangsdaten sofort nutzen, um MFA-Codes abzufangen oder Geräte mit Twint-Konten der Opfer zu verknüpfen. Kriminelle zielen dabei bewusst auf Twint und Instant Payments ab, weil diese Zahlungen unmittelbar ausgeführt werden und sich nur eingeschränkt rückgängig machen lassen.
Im Gegensatz zu Grossbritannien und der EU gibt es in der Schweiz bislang keine vergleichbaren regulatorischen Eingriffe. Die Frage nach zahlungsspezifischen Statistiken und klaren Haftungsregeln bleibt offen. Aus meiner Sicht wären zumindest bessere Statistiken in Anbetracht der zunehmenden Zahlen und der hohen Bedeutung dieses Themas für unsere Volkswirtschaft wünschenswert.
Die Berichte zeigen, dass Betrüger ihre Vorgehensweisen an die verbesserten technischen Sicherheitsmassnahmen anpassen. Während die starke Kundenauthentifizierung den klassischen unautorisierten Zahlungsbetrug wirksam begrenzt, verlagern sich Angriffe zunehmend auf Betrugsformen, bei denen Zahlende durch Social Engineering zur Autorisierung der Zahlung verleitet werden. Gleichzeitig werden bevorzugt Zahlungskanäle genutzt, bei denen ausgeführte Transaktionen nur schwer oder gar nicht rückgängig gemacht werden können.
Betrugsbekämpfung im Zahlungsverkehr wird (noch) komplexer
Die Betrugsbekämpfung im Zahlungsverkehr steht damit vor einem grundlegenden Wandel. Während Banken Betrug lange entlang einzelner Zahlungssysteme (sogenannte «Rails», also z.B. Debitkartenzahlungen, Kreditkartenzahlungen, Twint oder Account-to-Account-Zahlungen wie z.B. Instant Payments oder klassische Überweisungen) betrachteten, nutzen Kriminelle heute gezielt mehrere Kanäle und Zahlungssysteme gleichzeitig. Dieses Phänomen wird als Multirail Fraud bezeichnet und entwickelt sich zunehmend zu einer sehr grossen Herausforderung im modernen Zahlungsverkehr. Zudem lässt sich im Bereich der Cyberkriminalität zunehmend von einer Industrialisierung des Betrugs sprechen. Im Darknet werden unter dem Begriff Fraud-as-a-Service professionelle Dienstleistungen angeboten. Diese beinhalten von Phishing-Kits über Malware bis hin zu kompromittierten Zugangsdaten oder Geldwäsche-Diensten. Dadurch müssen Täter heute häufig keine hochspezialisierten Hacker mehr sein, sondern können auf eine arbeitsteilig organisierte kriminelle Infrastruktur zurückgreifen.
Wenn Betrüger mehrere Rails kombinieren und das gesamte Vermögen angreifen
Diese Trennung nach Rails machen sich Kriminelle zunehmend zunutze. Bei einer Multirail-Attacke steht nicht mehr die einzelne Zahlung im Fokus, sondern die vollständige Übernahme der Kundenbeziehung. Entsprechend ist auch der erwartete Schaden grösser als bei isolierten Angriffen.
Ein mögliches Szenario ist dabei wie folgt: Ein Kunde wird auf eine gefälschte E-Banking-Seite gelockt und gibt seine Zugangsdaten preis. Die Angreifer übernehmen anschliessend das E-Banking und ändern sicherheitsrelevante Einstellungen:
- Registrierung neuer Geräte
- Änderung der Mobiltelefonnummer
- Anpassung von Authentifizierungsverfahren
- Erhöhung von Zahlungslimiten
- Aktivierung oder Übernahme von Twint
Erst danach werden verschiedene Zahlungskanäle kombiniert genutzt. Gelder werden beispielsweise über Instant Payments transferiert, via Twint verschoben oder über weitere Kanäle verteilt. Das Ziel ist also nicht mehr «nur» der Betrug einzelner Transaktionen. Vielmehr versuchen Kriminelle, das gesamte Vermögen eines Kunden möglichst schnell abzuziehen.
Warum dieses Problem zunimmt und Multirail Fraud relevanter wird
Mehrere Entwicklungen tragen dazu bei, dass Multirail Fraud zunehmend an Bedeutung gewinnt. Mit der Einführung von Instant Payments werden Überweisungen innerhalb weniger Sekunden ausgeführt. Dadurch bleibt Banken nur wenig Zeit, verdächtige Transaktionen zu erkennen und einzugreifen. Zudem sind die Möglichkeiten, Zahlungen allein aufgrund eines Betrugsverdachts zu blockieren, häufig rechtlich eingeschränkt. Gleichzeitig gewinnen digitale Identitäten und mobile Endgeräte als zentrale Zugangspunkte zu verschiedenen Zahlungsdiensten an Bedeutung. Wer die digitale Identität eines Kunden kompromittiert, erhält häufig Zugriff auf mehrere Zahlungskanäle gleichzeitig.
Hinzu kommt, dass Betrüger heute hochprofessionell und arbeitsteilig vorgehen. Spezialisierte Gruppen entwickeln Phishing-Kampagnen, andere übernehmen kompromittierte Konten oder kümmern sich um die Geldwäsche. Künstliche Intelligenz verschärft diese Entwicklung zusätzlich, da sie die Erstellung täuschend echter Phishing-Webseiten oder personalisierter Nachrichten mit deutlich geringerem Aufwand als noch vor wenigen Jahren ermöglicht. Zudem eröffnen KI-generierte Audio- und Videoinhalte (Deepfakes) neue Möglichkeiten für Social-Engineering-Angriffe, etwa durch die Nachahmung von Stimmen oder Personen.
Traditionell werden (auch) in der Schweiz die einzelnen Kanäle (Rails) weitgehend unabhängig voneinander betrachtet. Jede Organisation optimiert ihre Betrugsprävention innerhalb ihres eigenen Rails. Dieses Problem von «Multirail Fraud» ist in der Schweiz aber angekommen, wie auch der kürzlich von der SBA und der SIX durchgeführte Swiss Anti-Fraud Summit gezeigt hat. Die Awareness für das Thema wird durch verschiedene Initiativen derzeit erhöht. Auch die Entwicklung eines netzwerkübergreifenden Risiko-Scores wird derzeit diskutiert.
Betrugserkennung muss kanal- und institutsübergreifend werden – Herausforderungen für Schweizer (Retail)Banken
Viele Banken verfügen heute über leistungsfähige Fraud-Systeme für einzelne Rails. Kredit- und Debitkarten profitieren beispielsweise von ausgereiften Netzwerkdiensten, Scheme-Scores und etablierten Fraud-Services der internationalen Kartensysteme.
Im Account-to-Account-Bereich existieren vergleichbare Möglichkeiten bislang nur eingeschränkt. Mit der zunehmenden Verbreitung von Instant Payments entsteht hier jedoch Handlungsbedarf. Gerade kleinere und mittlere Banken stehen vor einer schwierigen Ausgangslage: Einerseits steigt der Druck, moderne Fraud-Prevention-Lösungen einzuführen, andererseits fehlen standardisierte Netzwerkdienste oder etablierte Risiko-Scores. Bislang existiert auch nur wenig gemeinsame Infrastruktur für den Informationsaustausch.
Ein wichtiger Punkt könnte deshalb eine zentrale Customer Risk Engine sein, welche Kundenverhalten über sämtliche Kanäle hinweg analysiert, z.B. indem eine Mobiltelefonnummer-Änderung im E-Banking automatisch auch für verbundene Dienste wie Twint als Risikosignal berücksichtigt wird. Solche kanalübergreifenden Verknüpfungen fehlen heute jedoch bei vielen Instituten weitgehend, wodurch bestehende, isolierte Schutzmassnahmen den zunehmend koordinierten Angriffen einen Schritt hinterherhinken
Der Weg hin zu einer zentralen Multirail-Fraud-Erkennung erscheint daher sinnvoll, bringt aber erhebliche Investitions- und Integrationskosten mit sich. Da die Betrugsverluste für viele Institute derzeit noch vergleichsweise gering sind, lässt sich der Business Case für entsprechende Investitionen oft nur schwer begründen. Gleichzeitig sprechen Entwicklungen wie Instant Payments und der zunehmende Einsatz von Künstlicher Intelligenz durch Betrüger dafür, dass Betrugsfälle künftig häufiger, schneller und raffinierter auftreten werden. Gerade deshalb besteht die Herausforderung darin, rechtzeitig in Präventionsmassnahmen zu investieren, bevor die Schäden ein Ausmass erreichen, das ein nachträgliches Handeln deutlich teurer macht. Darüber hinaus endet Betrug nicht an den Grenzen einer einzelnen Bank. Wirksame Multirail-Fraud-Erkennung setzt daher auch einen institutsübergreifenden Austausch von Informationen und die Zusammenarbeit verschiedener Marktteilnehmer voraus.
Erste Entwicklungen in diese Richtung sind bereits sichtbar. So werden in der Schweiz derzeit auf Netzwerkdaten basierende Risik Scores für Twint und Account-to-Account-Zahlungen analysiert, entwickelt und pilotiert, welche Banken zusätzliche Informationen für die Beurteilung von Zahlungen liefern sollen. Solche Ansätze können ein wichtiger Baustein einer zukünftigen Multirail Fraud Prevention sein.
Betrugsbekämpfung als Ökosystem-Aufgabe
Gleichzeitig stellt sich die Frage, ob die Verantwortung für Multirail Fraud überhaupt primär bei den Banken liegen sollte. Viele Phishing-Kampagnen beginnen auf Suchmaschinen wie Google, Online-Marktplätzen (z.B. Ricardo) oder über soziale Netzwerke wie Instagram oder Facebook. Eine Analyse der Lloyds Banking Group zeigt, dass im Jahr 2023 68% aller Online-Einkaufsbetrugsfälle auf Facebook oder Instagram ihren Ursprung haben. Banken bilden damit häufig lediglich das letzte Glied in der Angriffskette, während der eigentliche Betrug bereits deutlich früher vorbereitet wird. Die Verantwortung für die Prävention stellt sich deshalb entlang der gesamten Angriffskette neu. Wer trägt die Verantwortung, wenn ein Angriff auf einer Plattform beginnt, über einen Telekommunikationsanbieter weitergeführt wird und schliesslich im Zahlungsverkehr endet? «Nur» die Banken?
Eine wirksame Betrugsbekämpfung erfordert eine engere Zusammenarbeit zwischen Banken, Zahlungsdienstleistern, Plattformbetreibern, Technologiekonzernen und Telekommunikationsunternehmen. Ebenso entscheidend ist ein verbesserter Informationsaustausch innerhalb der Finanzbranche, damit insbesondere kleinere und mittlere Institute von gemeinsamen Erkenntnissen und Netzwerkdaten profitieren können. Multirail Fraud ist damit nicht nur ein Bankenthema, sondern eine Herausforderung für das gesamte digitale Ökosystem.
Reicht das heutige Engagement der Banken aus?
Mit der steigenden Zahl erfolgreicher Betrugsfälle rückt zunehmend die Frage in den Mittelpunkt, ob Banken heute genug gegen modernen Zahlungsbetrug unternehmen. Lange Zeit galt insbesondere bei APP-Betrug das Prinzip, dass Kundinnen und Kunden selbst verantwortlich seien, wenn sie eine Zahlung autorisiert hatten. Diese Sichtweise gerät zumindest in ausländischen Märkten zunehmend unter Druck. So hat Grossbritannien im Oktober 2024 einen neuen Weg eingeschlagen. Für bestimmte APP-Betrugsfälle gelten seither verbindliche Erstattungsregeln, wonach Zahlungsdienstleister den entstandenen Schaden grundsätzlich gemeinsam tragen müssen. Die Regulierung soll nicht nur den Kundenschutz stärken, sondern auch Anreize schaffen, stärker in Prävention und Betrugserkennung zu investieren.
Auch in der Schweiz dürfte diese Diskussion an Bedeutung gewinnen. Mit zunehmender öffentlicher Aufmerksamkeit und steigenden Fallzahlen wird sich die Frage stellen, welche Erwartungen Kundinnen und Kunden künftig an ihre Banken richten dürfen. Dabei gilt es allerdings, Augenmass zu bewahren. Ziel kann nicht sein, jede einzelne Betrugshandlung zu verhindern. Vielmehr geht es darum, angemessene Sicherheitsmassnahmen zu etablieren, Risiken kanalübergreifend zu erkennen und die Zusammenarbeit innerhalb des gesamten Ökosystems zu verbessern.
Fazit
Multirail Fraud verändert die Spielregeln der Betrugsbekämpfung. Während Betrüger ihre Angriffe längst kanalübergreifend planen, arbeiten viele Schutzmechanismen noch innerhalb einzelner Zahlungssysteme.
Dabei lassen sich drei zentrale Lücken identifizieren, die es zu schliessen gilt:
- Unterschiedliche Reife der Rails: Während Kartenzahlungen seit vielen Jahren von einem sehr ausgereiften internationalen Ökosystem profitieren, befinden sich vergleichbare netzwerkbasierte Lösungen für neuere Zahlungssysteme wie Twint oder Instant Payments noch in einer früheren Entwicklungsphase. Gleichzeitig arbeiten verschiedene Marktteilnehmer bereits an entsprechenden Lösungen, beispielsweise an übergreifenden Risiko Scores und verbesserten Informationsdiensten.
- Fehlende Multirail-Sicht innerhalb der Banken: Einzelne Kanäle werden nach wie vor isoliert betrachtet, sodass sicherheitsrelevante Informationen, z.B. eine geänderte Mobiltelefonnummer im E-Banking, nicht automatisch auch für verbundene Dienste wie Twint berücksichtigt werden, um kanalübergreifende Betrugsmuster zu erkennen.
- Fehlendes institutsübergreifendes Netzwerk: Banken sehen heute primär nur ihre eigenen Daten, während Betrug selten an den Grenzen eines einzelnen Instituts endet. Ohne einen strukturierten Austausch sicherheitsrelevanter Daten und Signale können systematische Betrugsnetzwerke nur eingeschränkt erkannt und wirksam bekämpft werden
Künftig wird es deshalb wichtig sein, Risiken nicht mehr pro Rail, sondern entlang der gesamten Customer Journey und bankübergreifend zu erkennen. Nur eine ganzheitliche Sicht auf Kundenverhalten, Geräte, Identitäten und Zahlungsströme ermöglicht eine wirksame Verteidigung gegen die nächste Generation digitaler und KI-unterstützter Betrugsangriffe.
Prävention, stärkere Authentifizierung und klare Haftungsregeln bleiben entscheidende Stellschrauben. Auf dem Schweizer Finanzplatz hat dieser Dialog zwar an Dynamik gewonnen, dennoch steht die Entwicklung noch am Anfang. Angesichts von Instant Payments, der zunehmenden Professionalisierung der Cyberkriminalität und der Verbreitung von Fraud-as-a-Service sowie Künstlicher Intelligenz bleibt aber auch wenig Zeit, um geeignete Strukturen und Kooperationen aufzubauen.
Kommentare
0 Kommentare
Danke für Ihren Kommentar, wir prüfen dies gerne.